Un vertice a Palazzo Chigi farà il punto sugli attacchi informatici che hanno interessato sistemi di refrigerazione commerciale in Italia e in diversi Paesi europei. La riunione è convocata per oggi, martedì 3 novembre alle 11.30, e sarà coordinata dal sottosegretario alla presidenza del Consiglio Alfredo Mantovano.
All’incontro parteciperanno il direttore dell’Agenzia per la cybersicurezza nazionale e i direttori delle agenzie di intelligence. L’obiettivo è ricostruire la portata dell’ondata di intrusioni e verificare l’eventuale collegamento tra gli episodi registrati in Italia e quelli già segnalati in altri Paesi del continente.
Le segnalazioni in Italia
In Sicilia sono stati colpiti cinque punti vendita: tre a Catania e due a Palermo. Giuseppe Spadaro, direttore generale del gruppo Coop Radenza, che gestisce supermercati a marchio Coop nell’isola, ha riferito all’Adnkronos l’impatto delle intrusioni sui sistemi di refrigerazione. Secondo quanto dichiarato, la situazione è sotto controllo, il problema è stato circoscritto e sono stati attivati i protocolli con l’Agenzia per la cybersicurezza nazionale.
Le verifiche hanno riguardato anche altri operatori sul territorio nazionale. Una segnalazione è arrivata dalla Toscana per un’azienda attiva nella ristorazione collettiva che rifornisce le mense, mentre l’Acn ha rilevato un attacco, non ancora notificato, ai danni di un’impresa dell’Emilia-Romagna specializzata nella produzione di surgelati. L’Agenzia ha intensificato il monitoraggio per individuare eventuali ulteriori casi.
Coop ha spiegato all’Adnkronos di avere effettuato un controllo sull’andamento della situazione dopo gli episodi siciliani, precisando che non risultavano anomalie nei sistemi di refrigerazione della rete gestita direttamente. I supermercati coinvolti appartengono a una catena che opera in franchising con il marchio Coop e non fanno parte della rete di gestione diretta del gruppo. Un’équipe interna di architetti e ingegneri sta monitorando i sistemi di controllo dei punti vendita.
L’allerta per la filiera alimentare
Gli episodi italiani si inseriscono in un quadro più ampio.
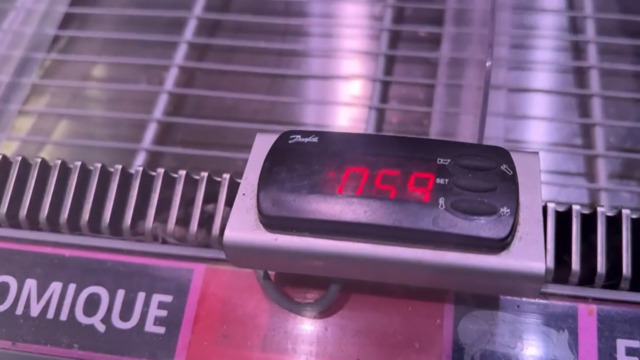
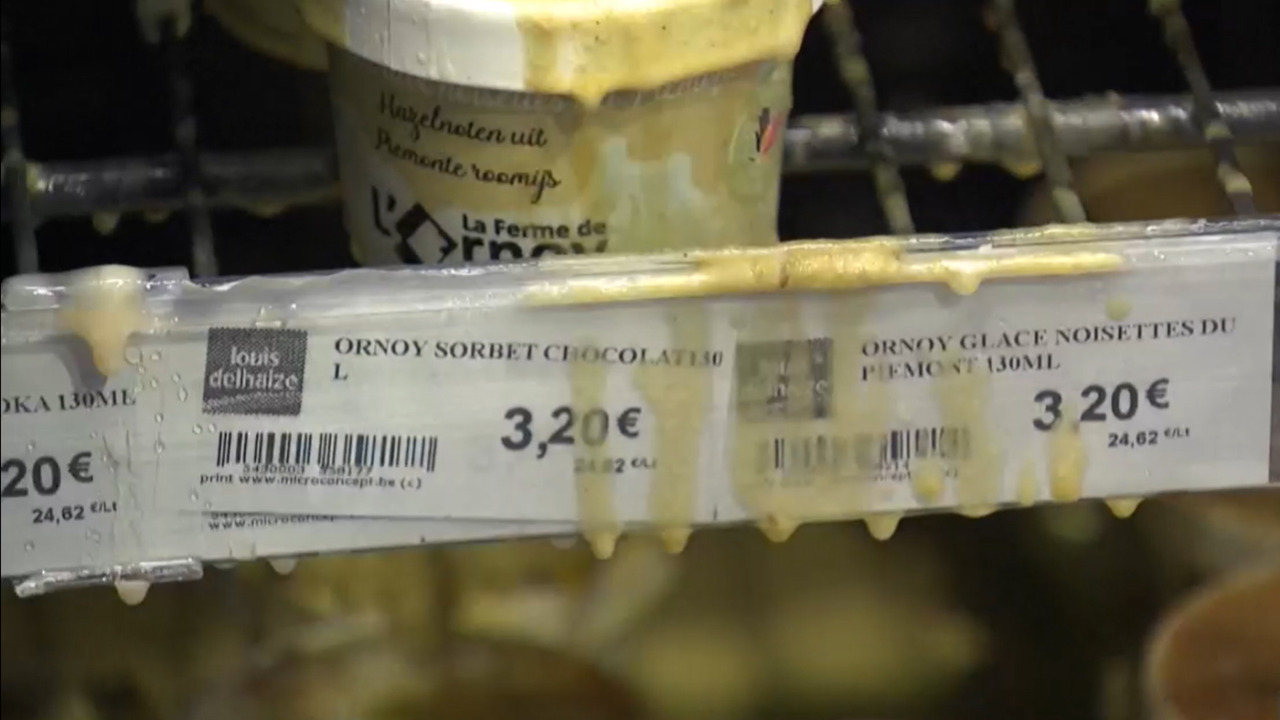
Attacchi analoghi sono stati segnalati in centri commerciali di Belgio, Svezia, Lussemburgo, Paesi Bassi, Finlandia, Irlanda ed Estonia. In quei casi, secondo le informazioni diffuse, le temperature degli impianti sarebbero state alterate da remoto, arrivando in alcuni casi fino a 50 gradi e mettendo a rischio tonnellate di cibo.
L’Acn ha lanciato un’allerta agli operatori della grande distribuzione, della logistica alimentare e della filiera del freddo. Alle imprese è stato chiesto di verificare con urgenza l’eventuale esposizione online dei sistemi di controllo e di teleassistenza, oltre a isolare queste infrastrutture dalle reti aziendali. Tra le raccomandazioni figurano il rafforzamento degli accessi remoti attraverso Vpn e autenticazione multifattore, il controllo degli account privilegiati e l’aggiornamento dei dispositivi non più supportati.
Anche il Copasir si prepara a chiedere informazioni al governo. Il Comitato aveva già in calendario per domani, alle 14, l’audizione del direttore dell’Aisi Bruno Valensise. Per mercoledì 4 novembre alle 13.30 è invece prevista l’audizione del direttore generale dell’Acn Andrea Quacivi: l’appuntamento potrà servire a fornire ulteriori aggiornamenti sull’origine e sull’estensione degli attacchi.