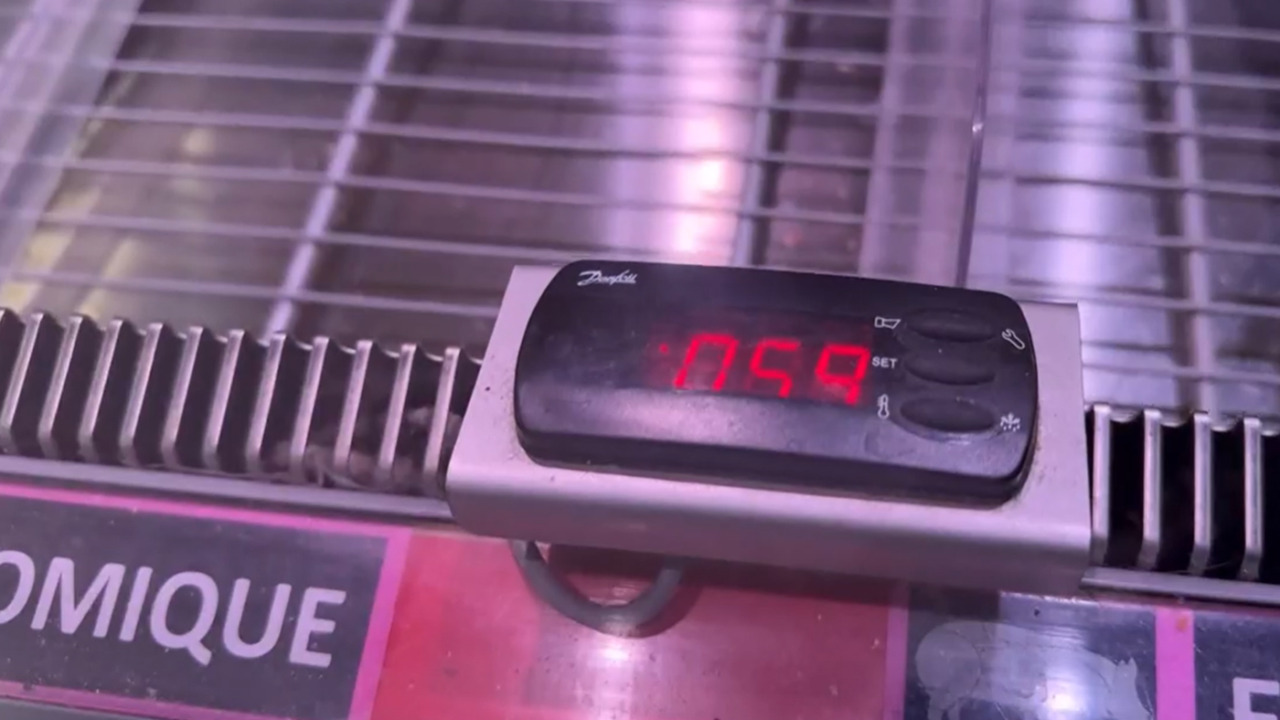
Due episodi in Italia, tra Sicilia ed Emilia-Romagna, si inseriscono in una serie di attacchi informatici segnalati in diversi Paesi europei. Le incursioni hanno colpito i sistemi di refrigerazione utilizzati nei supermercati, alterando da remoto i parametri degli impianti e portando i congelatori a temperature fino a 50 gradi. Il primo caso era stato registrato in Francia il 12 ottobre; successivamente sono emerse segnalazioni anche in Belgio, Svezia, Lussemburgo, Estonia, Paesi Bassi e Irlanda.
Ipotesi di un’azione coordinata
La polizia postale ha avviato accertamenti sugli episodi italiani e valuta la possibilità che i diversi attacchi siano collegati. Gli investigatori ritengono possibile l’esistenza di un’unica strategia, preparata in anticipo e attuata in modo sincronizzato in più Paesi. A orientare le verifiche è anche l’assenza di richieste di denaro, tentativi di estorsione o rivendicazioni.
Per il momento, quindi, non emergerebbe un movente economico riconducibile alla concorrenza commerciale o al cybercrime tradizionale. Tra le ipotesi esaminate c’è quella di un’operazione di guerra ibrida, mirata a creare disagi, danni economici e instabilità. Gli accertamenti prendono in considerazione anche un possibile coinvolgimento di gruppi di hacker filorussi, che avrebbero potuto puntare a infrastrutture legate alla catena di approvvigionamento alimentare. Si tratta, tuttavia, di una pista ancora al vaglio.
Il punto debole nei collegamenti da remoto
A essere presi di mira non sono direttamente i singoli frigoriferi, ma le centraline digitali che consentono la telegestione degli impianti. Attraverso questi dispositivi è possibile monitorare e modificare a distanza i parametri della catena del freddo. Secondo quanto riferito da Umberto Rapetto, generale della riserva della Guardia di finanza, tecniche per accedere a sistemi di questo tipo potrebbero essere reperibili anche online e non richiedere necessariamente competenze avanzate.
I software interessati apparterrebbero soprattutto a un fornitore del settore. La vulnerabilità sarebbe legata alla connessione diretta a Internet di alcuni apparati, utilizzata per consentire gli interventi di manutenzione a distanza. Password poco complesse e l’assenza dell’autenticazione a due fattori possono aumentare il rischio di accessi abusivi. Gli impianti rientrano tra i dispositivi OT, cioè tecnologie operative impiegate per controllare processi fisici, macchinari e infrastrutture industriali.
In seguito alla diffusione degli episodi, l’Agenzia per la cybersicurezza nazionale ha diramato un’allerta agli operatori della grande distribuzione, della logistica alimentare e della refrigerazione industriale, oltre che alle società di manutenzione. Le indicazioni comprendono il rafforzamento delle protezioni, l’uso di reti private virtuali per gli accessi da remoto e la rimozione dei sistemi di controllo dall’esposizione diretta su Internet. L’obiettivo è ridurre il rischio di nuove intrusioni e verificare la sicurezza di altri comparti strategici.
Palazzo Chigi: nessun rischio sanitario
Al termine di una riunione a Palazzo Chigi, alla quale hanno partecipato il sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, il ministro dell’Agricoltura Francesco Lollobrigida, i vertici dell’ACN e i direttori delle agenzie di intelligence, il governo ha comunicato che non è emerso alcun rischio per la salute riconducibile a fenomeni di scongelamento. Le eventuali anomalie, ha precisato l’esecutivo, vengono segnalate dall’ACN ai NAS dei Carabinieri per consentire interventi tempestivi.
Secondo i primi accertamenti, in Italia l’impatto sarebbe al momento limitato a poche unità commerciali rispetto alle migliaia presenti sul territorio. Palazzo Chigi ha assicurato che proseguiranno il monitoraggio della minaccia, il confronto con fornitori e venditori della filiera, l’individuazione dei soggetti esposti e la diffusione di indicazioni preventive. La nota sottolinea infine che gran parte della distribuzione dispone di protezioni aggiornate, pur rilevando la presenza di sistemi obsoleti e interfacce ancora direttamente accessibili dalla rete.