Tante le novità normative che derivano dall’entrata in vigore del decreto legislativo 9 settembre 2026 n. 160, pubblicato in Gazzetta Ufficiale martedì 15 settembre 2026, attuativo delle direttive dell’AI Act europeo 2024/1689 per quanto attiene alle attività di sicurezza pubblica e alla responsabilità giuridica.
Tracciamento biometrico in tempo reale e limiti d’uso per le forze dell’ordine
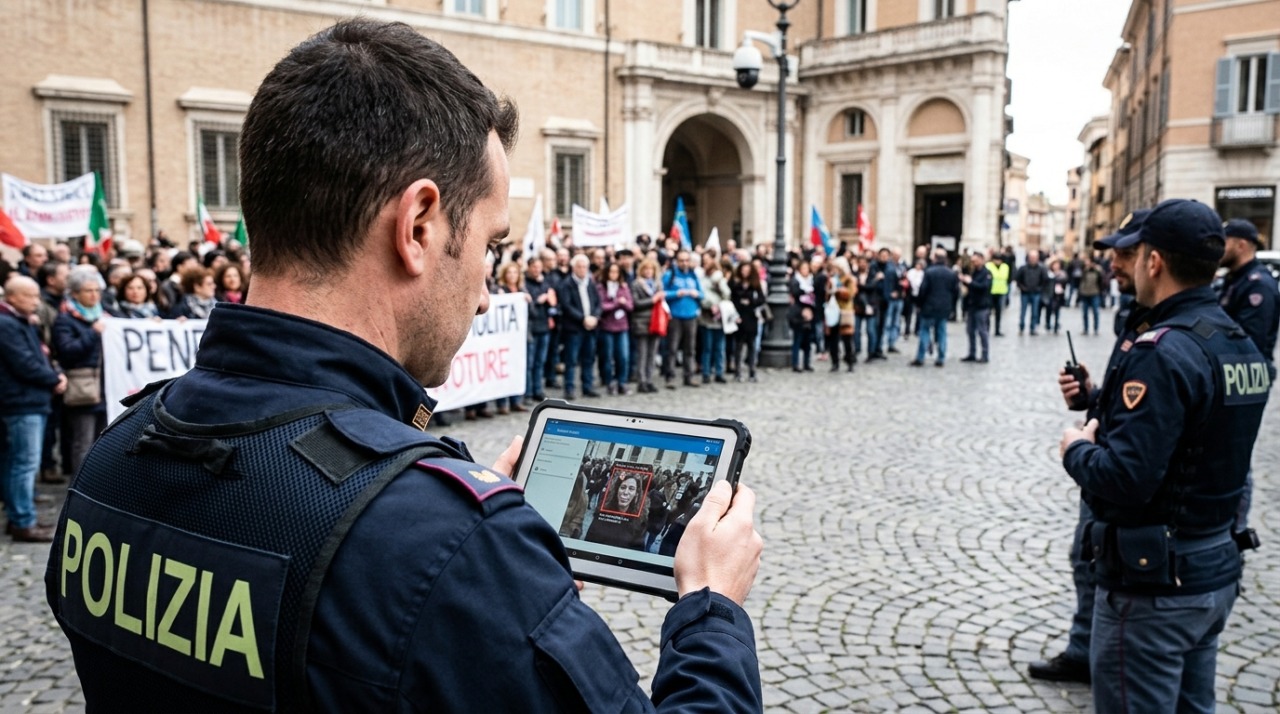
Nel territorio italiano l’utilizzo dei software di identificazione biometrica remota (copertina realizzata con l’aiuto dell’intelligenza artificiale) viene regolamentato con criteri stringenti. L’uso delle tecnologie in tempo reale da parte delle forze di polizia risulta consentito unicamente dietro specifica approvazione dell’autorità giudiziaria e in precise circostanze investigative.
Tale strumento analitico si applica per accertare l’identità, oppure per individuare e rintracciare soggetti latitanti o persone indagate per specifici reati gravati da un limite edittale massimo pari o superiore a quattro anni di reclusione.
Risulta invece vietata la creazione di archivi biometrici attraverso l’estrazione massiva e priva di bersagli definiti di file o immagini presenti in rete.
Controlli negli eventi pubblici e cancellazione dei dati registrati
Per la vigilanza di luoghi fisici o manifestazioni caratterizzate da criticità per l’ordine pubblico, le immagini del volto di ogni partecipante potranno subire l’associazione temporanea ai corrispondenti dati anagrafici e alla numerazione del posto assegnato.
Tale procedura avviene scansionando elettronicamente i biglietti d’ingresso senza l’elaborazione immediata dei tratti biometrici.
L’algoritmo di riconoscimento facciale potrà entrare in funzione esclusivamente in una fase successiva, qualora avvenga la commissione di un illecito penale.
Le informazioni registrate resteranno custodite per un arco temporale di sette giorni, al termine dei quali scatterà la cancellazione automatica dai sistemi. La scelta delle specifiche manifestazioni spetterà a indicazioni ministeriali predisposte previo parere espresso dal Garante per la privacy.
Sanzioni penali per la manomissione dei sistemi tecnologici ad alto rischio
Il testo legislativo introduce nel codice di procedura penale il nuovo articolo 359-ter e modifica il codice penale inserendo l’articolo 437-bis.
Viene stabilita la reclusione da uno a cinque anni per la mancata installazione delle protezioni informatiche o della supervisione umana sui programmi ad alto rischio, qualora dalla condotta omissiva derivi una situazione di pericolo per la vita degli individui.
La reclusione passa da due a otto anni quando l’omissione pregiudica la sicurezza dello Stato. Per il tecnico o chiunque proceda all’alterazione illegittima di un software ad alto rischio, le pene variano da due a sei anni di carcere, con un incremento fino a dieci anni in presenza di minacce alla sicurezza nazionale. L’estensione della responsabilità amministrativa degli enti prevede per queste violazioni sanzioni pecuniarie da 600 a 1000 quote e misure interdittive.
Tutela del cittadino e presunzione di causalità per i danni subiti
Sul piano del diritto civile si semplifica l’iter processuale per la persona danneggiata dall’impiego scorretto dei programmi informatici.
L’utente consumatore ha la facoltà di promuovere la causa davanti al tribunale del luogo di propria residenza o domicilio. Viene stabilito l’obbligo di ostensione della documentazione tecnica, inclusi i registri interni di funzionamento e le strategie di gestione del rischio adottate dallo sviluppatore. Qualora l’imprenditore o il responsabile del sistema non fornisca gli atti richiesti dal giudice, le argomentazioni presentate dalla parte lesa si presumono accertate. Se la lesione deriva dall’inosservanza dei doveri previsti dalla legge europea, il legame di causa tra l’errore informatico e il danno viene presunto in automatico, ferma restando la prova contraria. L’infortunato o il danneggiato potrà infine richiedere il risarcimento agendo direttamente contro la compagnia d’assicurazione della controparte.